Ieri
Sceglievi un software pronto e adattavi i processi: licenze per funzioni che non usavi, settimane ad aspettare il fornitore per ogni modifica.
Controllo del codice · GDPR · NIS2 · CRA · AI Act
Analizziamo il codice del software che usi in azienda, su misura o sviluppato con l’AI, e in pochi minuti ti diciamo se è solido, sicuro e conforme a GDPR, NIS2, Cyber Resilience Act e AI Act. Con cosa correggere prima che diventi un problema o una sanzione.
Gratis, senza carta · Risultato in pochi minuti · 15 controlli automatici · Il codice si cancella a fine analisi
L’AI ha cambiato il modo di fare software
Ieri
Sceglievi un software pronto e adattavi i processi: licenze per funzioni che non usavi, settimane ad aspettare il fornitore per ogni modifica.
Oggi
Con l’AI sviluppare su misura richiede meno tempo e meno budget. Nascono applicazioni pensate per un solo processo, a volte per una sola azienda: più software, scritto più in fretta. Resta una domanda: chi verifica che sia sicuro e in regola?
Con una software house, il tuo team o con l’AI: conta il risultato, non chi lo scrive.
Il Lite gratis per un check-up generale, il Plus quando serve il dettaglio.
Da solo con il piano, o con noi: le correzioni arrivano sul tuo repository Git.
Un report da mostrare a clienti, direzione e revisori.
Il problema
Finché il software lavora per te, nessuno fa domande. Poi le domande arrivano, da tre parti.
La direzione
Rischi che nessuno vede
Ordini, clienti e dati aziendali passano ogni giorno da lì. Chi decide deve sapere quali rischi corre, senza dover leggere il codice.
La normativa
Obblighi da dimostrare
Il GDPR chiede misure tecniche adeguate per i dati che tratti. NIS2, AI Act e Cyber Resilience Act aggiungono obblighi se rientri nel loro perimetro.
Il giorno dopo un incidente
Decisioni con una data
Se qualcosa va storto conta se il problema era noto e come è stato gestito. Senza traccia, il lavoro fatto non esiste.
Autovalutazione rapida
Un primo orientamento su GDPR, NIS2, AI Act e Cyber Resilience Act. Le risposte restano nel tuo browser. Nel Modulo Conformità la valutazione completa ha 28 domande e guarda anche il codice.
Orientamento indicativo basato su regolamento (UE) 2016/679, d.lgs. 138/2024, regolamento (UE) 2024/1689 e regolamento (UE) 2024/2847. Non è un parere legale.
Le date da segnare
Come funziona
Basta una chiave di accesso al repository. Il codice viene letto in un ambiente chiuso e cancellato a fine analisi.
In pochi minuti: esito, voto dei sei pilastri, numero di problemi e azioni da fare.
Vedi il prezzo prima di pagare. L’AI verifica ogni rilievo e scrive il piano di remediation.
Con il repository Git collegato le correzioni arrivano come pull request preparate e collaudate. Le approvi tu.
I 15 controlli
I numeri li contano loro. L’AI spiega, non inventa.
Lite e Plus
Gratis
Come sta il tuo software, in pochi minuti. Un Lite al mese per repository, senza carta.
Non include file e righe, piano di correzione e download: sono nel Plus.
Inizia gratisda 74,50 € 149 €
Tutto il Lite, verificato e pronto da passare a chi corregge.
+49,50 € 99 €
Si aggiunge al Plus, a prezzo fisso. Dichiarazione guidata di 28 domande, circa un quarto d’ora: ti dice quali norme fra GDPR, AI Act, NIS2 e CRA valgono per te, con obblighi, date, autorità competente, fascia di sanzione ed evidenze da conservare.
70 €/ora
Le correzioni le facciamo noi: ore stimate dal Plus e preventivo prima di iniziare. Arrivano come pull request collaudate sul tuo repository Git, le approvi tu. Se accetti entro 30 giorni ti scaliamo il prezzo del Plus. Verifica finale inclusa.
I sei pilastri del voto
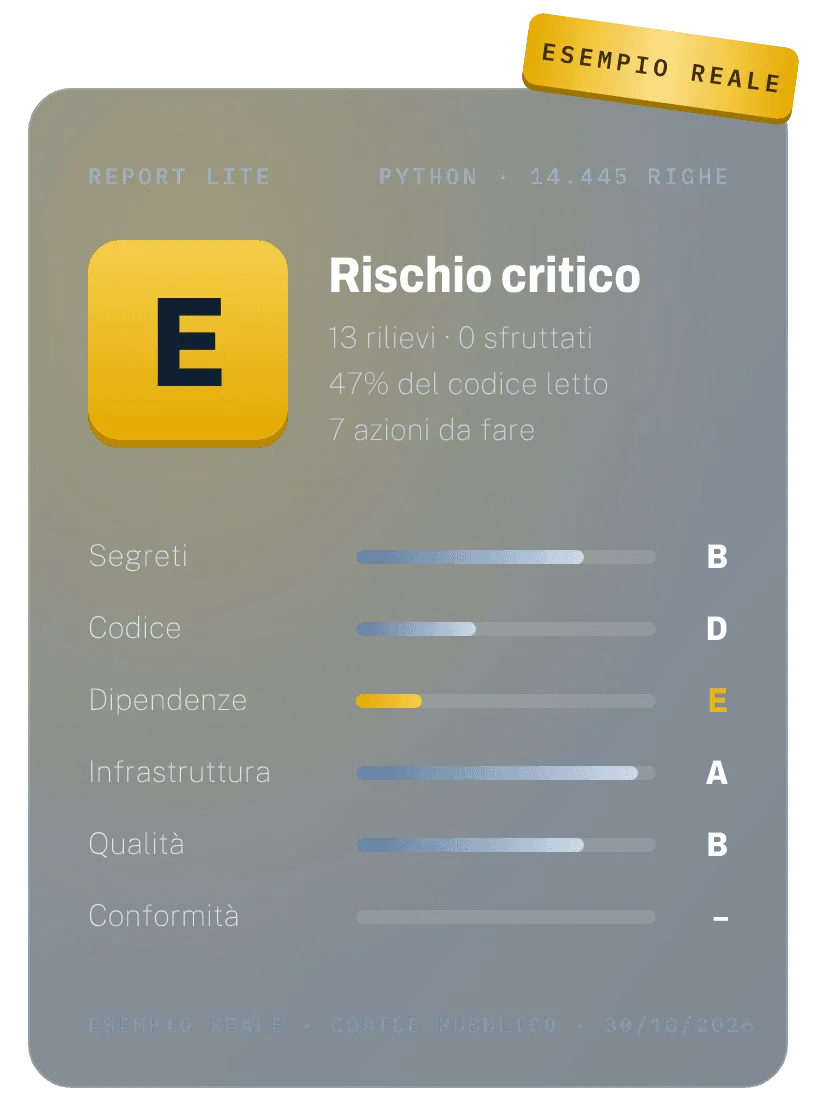
Esito complessivo da A a E, il peggiore dei pilastri. I voti del report Lite d’esempio, su un progetto open source.
Perché fidarsi
Ogni dato del report cita lo strumento e la versione che l’hanno prodotto.
Prezzi
Prezzo di lancio −50% per i primi clienti
Gratis
1 report al mese per repository
74,50 € 149 €
Fino a 20.000 righe
124,50 € 249 €
Fino a 100.000 righe
199,50 € 399 €
Fino a 300.000 righe
Contiamo le righe non vuote dei file analizzati: esclusi dipendenze, lock file, file generati, immagini e documenti. Il Lite fa il conteggio e il prezzo è nel preventivo prima di pagare. Prezzi IVA esclusa; oltre 300.000 righe +100 € ogni 100.000 righe a prezzo pieno (+50 € col prezzo di lancio); remediation a 70 €/ora.
AI Fabrika e le alternative
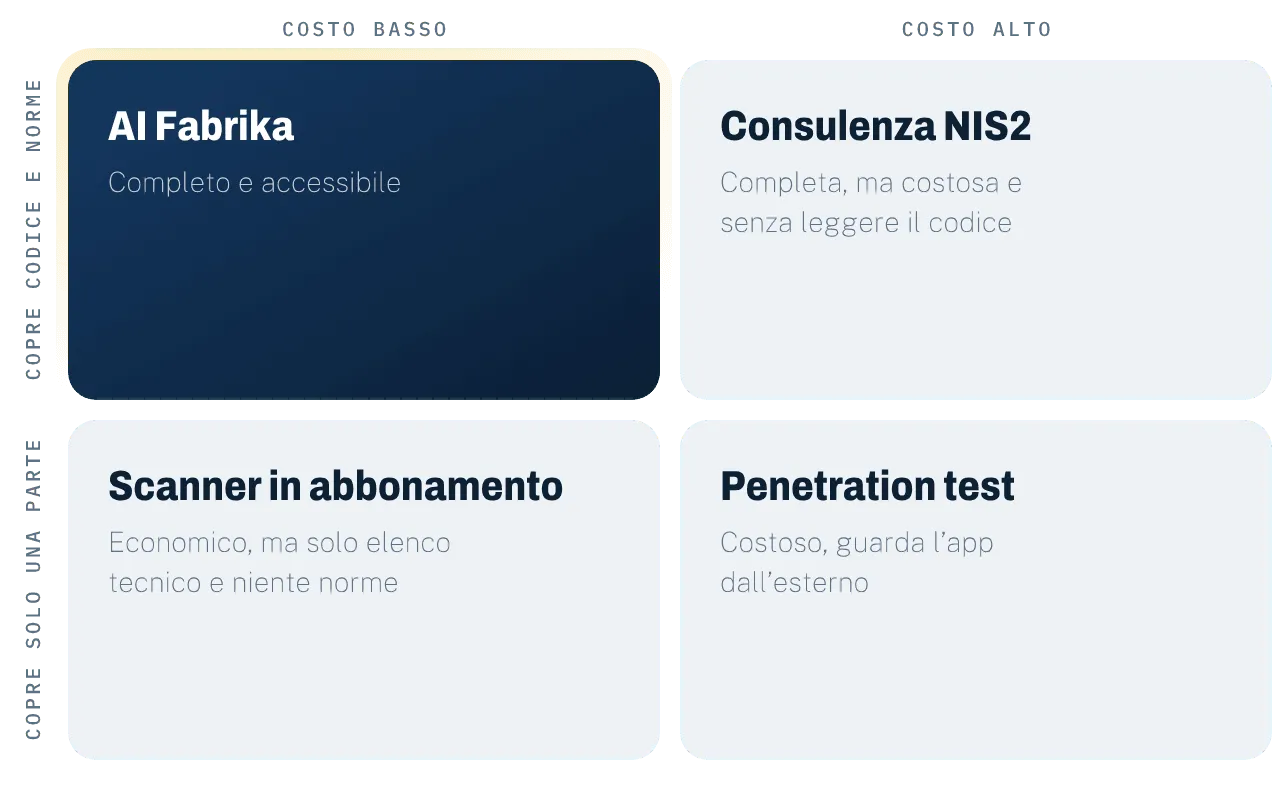
Per sapere se un software è sicuro e in regola, di solito un’azienda sceglie fra tre strade: uno scanner automatico in abbonamento, un penetration test fatto da specialisti o una consulenza NIS2. Ognuna copre una parte del problema. Ecco le differenze.
| A confronto | NoiAI Fabrika PlusAnalisi del codice con verifica AI e norme | Scanner in abbonamentoStrumento automatico a canone mensile | Penetration testSpecialisti che attaccano l’app in funzione | Consulenza NIS2Consulente su processi e documenti |
|---|---|---|---|---|
| Prezzo tipico | da 74,50 €, una volta | 32–1.050 $/mese | 5.000–15.000 € | 2.000–7.000 € e oltre |
| Tempi | minuti | minuti, in continuo | 5–10 giorni lavorativi | settimane |
| Cosa ricevi | report per la direzione + piano di correzione verificato | elenco tecnico di problemi | rapporto sull’applicazione in esecuzione | gap analysis e roadmap, senza guardare il codice |
| GDPR, NIS2, CRA, AI Act sul codice | sì, con Modulo Conformità | no | no | sì, sui processi |
| Correzioni sul repository Git | sì, PR collaudate | in alcuni | no | no |
| Pensato per | PMI con software su misura | team di sviluppo | applicazioni critiche | aziende nel perimetro NIS2 |
Le alternative di solito ti fanno scegliere: o copri sia la sicurezza del codice sia le norme, e spendi migliaia di euro, oppure spendi poco ma vedi solo una parte. Noi copriamo entrambe a un prezzo da PMI.
Un penetration test non è in alternativa a noi: prova l’applicazione in funzione, noi leggiamo il codice. Spesso servono entrambi.
Prezzi pubblici di SonarQube Cloud e Aikido rilevati a ottobre 2026; pentest e consulenza da stime di mercato europee. La mappa è una nostra elaborazione.
Il tuo codice
Il codice è un patrimonio dell’azienda. Lo usiamo solo per il tempo dell’analisi.
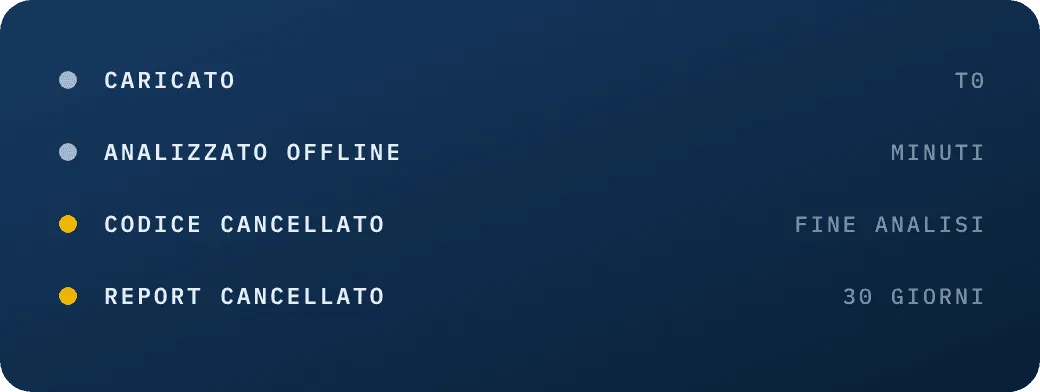
L’analisi gira isolata: il codice non esce e non viene usato per altro.
Il codice si cancella appena il report è pronto.
Poi si cancella anche il report, o prima se ce lo chiedi.
L’AI scrive le spiegazioni ma non inventa conteggi. Ogni dato cita la fonte.
Non cambia nulla senza la tua approvazione.
Istruzioni nascoste nei commenti non vengono eseguite: diventano segnalazioni.
Per chi è
La situazione
Una software house ti ha sviluppato un’applicazione su misura: devi accettarla, saldarla o capire come sta dopo qualche anno.
Cosa ottieni
Un controllo indipendente prima del collaudo, del saldo o del prossimo sviluppo.
Ti serve Report Plus
La situazione
Il tuo team rilascia spesso, magari con l’AI: serve un controllo che non rallenti e che parli anche a chi non legge il codice.
Cosa ottieni
Un report a ogni rilascio importante, con il piano di correzione per priorità e le correzioni pronte da approvare.
Ti serve Report Plus
La situazione
I tuoi clienti sono nel perimetro NIS2 e ti mandano questionari: sviluppo sicuro, dipendenze, vulnerabilità.
Cosa ottieni
Le prove da allegare: report, inventario dei componenti e piano di correzione con le date.
Ti serve Report Plus e Modulo Conformità
La situazione
Un reparto si è fatto l’applicazione da solo, con l’AI: funziona, ma nessuno sa se è sicura e in regola.
Cosa ottieni
Un check-up in pochi minuti, gratis, e il dettaglio solo se serve.
Ti serve Report Lite
In arrivo
Segui più clienti su sicurezza e conformità? Stiamo preparando condizioni dedicate per usare AI Fabrika con i tuoi clienti. Lasciaci un contatto e ti avvisiamo appena è disponibile.
Domande
No. Analizziamo il codice sorgente, non l’applicazione in esecuzione. Il pentest prova il software dall’esterno: sono controlli complementari e spesso servono entrambi.
No. Il report dice quali obblighi toccano i problemi trovati e quali evidenze conservare, ma non attesta la conformità del software. Per i casi dubbi serve un professionista abilitato.
No. Il report si paga una volta sola e il modello AI è incluso nel prezzo: non devi mettere chiavi né attivare abbonamenti.
Il codice Python, JavaScript e TypeScript (anche React, Next.js e Supabase) e l’HTML. Le dipendenze anche di PHP, Go, Java, Ruby, .NET e Rust. Segreti, container e pipeline si controllano in qualunque repository.
No. I problemi li trovano gli strumenti e i numeri li conta il programma; l’AI scrive le spiegazioni. Se cita un problema o un obbligo che non c’è, la risposta viene scartata. Lo stesso codice dà lo stesso report.
Tu, con il piano del Plus, oppure noi: a 70 € l’ora con il preventivo prima di iniziare, come pull request collaudate sul tuo repository Git, che approvi tu. Se accetti entro 30 giorni ti scaliamo il prezzo del Plus.
Lo leggiamo in un ambiente chiuso, senza rete, e lo cancelliamo a fine analisi. Il report resta 30 giorni, poi si cancella anche lui, o prima se ce lo chiedi.
Sidelia SRLS, la società che gestisce AI Fabrika. I prezzi sono IVA esclusa.
Collega il tuo repository Git o carica uno zip. Un Lite gratuito al mese per repository, senza carta.
Hai già un account? Accedi